目次
内部不正対策への関心は高まっている
内部不正とは、企業や組織の関係者が、意図的に組織内部の情報を第三者に漏えいすることや、改ざんならびに消去することを指します。
独立行政法人情報処理推進機構(IPA)が公表する「情報セキュリティ10大脅威」では、組織向け脅威として内部不正による情報漏えいが11年連続してランクインしています*1。
組織にとって内部不正は、単なるコンプライアンス上の問題ではなく、事業継続や企業価値に直結するリスクとして認識され、関心が高まっています。
内部不正による情報漏えい事例
内部不正対策への関心が高まっている背景には、内部不正による情報漏えいが後を絶たないことがあります。
近年では、退職者による営業秘密の持ち出しや、従業員による顧客情報の不正取得など、さまざまな事例が報じられています。
実際に発生した内部不正による情報漏えい事例を紹介します。
| 発覚時期 | 業種 | 被害内容 | 発生原因 | 詳細情報 |
|---|---|---|---|---|
| 2025年6月 | 製造業 | 取引先担当者の個人情報を含む社内管理資料など1,331件が流出 | 内部不正行為(従業員による漏えい) | 元従業員が退職する際にファイルサーバーに保管されていた社内資料を印刷し、社外へ持ち出し。退職後もファイルサーバーに不正アクセスを行い、複数回にわたりデータをダウンロード |
| 2025年8月 | ガスエネルギー業界 | 約2,000件超の顧客情報、および18万4,000件超の契約関連情報の流出 | 内部不正行為(従業員による漏えい) | 元従業員が離任時に会社貸与のPCを使用してサーバー内から大量の情報を不正に外部送信 |
アンケートから見えた課題意識
IWIが2026年4月に「情報セキュリティEXPO」で来場者に対して実施したアンケートでも、約3人に1人が「内部不正対策」に関心があると回答しました。
また、内部不正対策の実施状況について回答が得られた方を対象に、従業員規模別・業種別の対策状況を分析した結果が以下の図です。
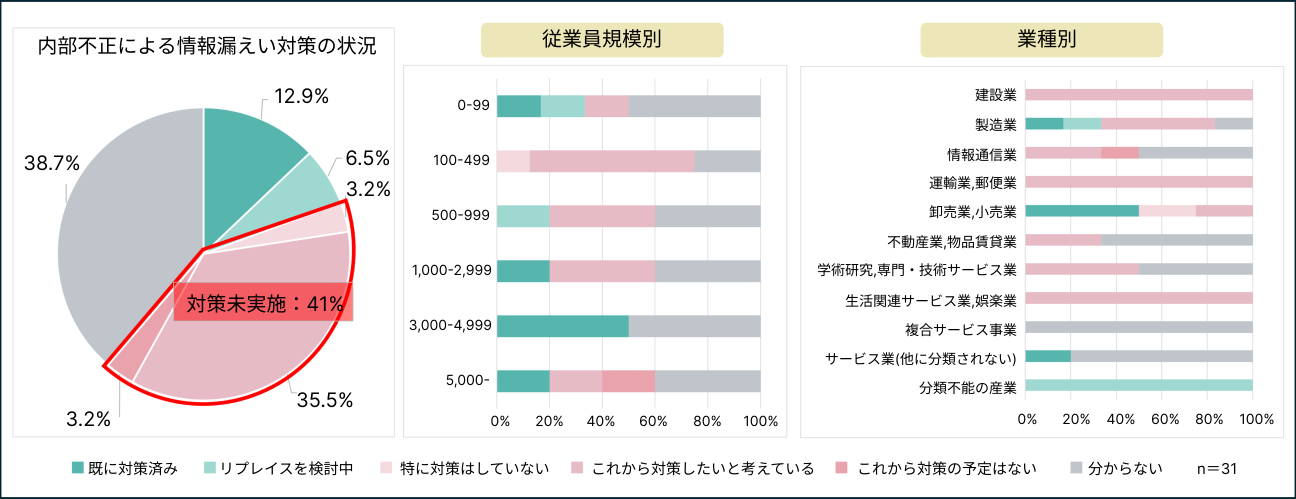
アンケート結果から、内部不正対策への関心は高いものの、約40%が未実施であることが明らかになりました。
必要性を感じつつも、具体的な検討や導入にハードルを抱えている実態がうかがえます。
では、なぜ内部不正対策は難しいのでしょうか。次章では、多くの企業が抱える3つの課題について解説します。
内部不正対策が難しい3つの理由
自社に必要な対策の優先順位を決められない
内部不正対策にはさまざまな方法があります。
<内部不正対策例>
- 情報・端末管理に関する社内規則の整備
- 重要情報へのアクセス権限の管理
- 重要情報の持ち出し制御
- 情報の持ち出しに関するログ管理
- 従業員へのセキュリティ教育
内部不正対策を実効性のあるものにするためには、こうした対策を組み合わせて実施することが重要です。
しかし、実施できる施策は数多く存在するため、限られた人員や予算の中で「何から取り組むべきか分からない」と悩む企業も少なくありません。
そのため、内部不正対策の必要性を認識しているものの、どの対策から着手すべきか判断できず、取り組みが進まないケースがあります。
自社特有の内部不正リスクを把握することが難しい
どの対策から着手すべきか判断できない背景には、自社特有の内部不正リスクを把握できていないことがあります。
内部不正で想定されるリスクは企業によって異なります。リスクを左右する主な要素として、次のようなものが挙げられます。
<内部不正リスクに関わる主な要素>
- 情報の持ち出し経路(USBメモリ、メール添付、クラウドストレージへのアップロードなど)
- 重要情報の定義(顧客情報、設計図面、研究開発データ、営業戦略資料、財務情報、人事情報など)
- 業務内容や部署ごとの運用
- 企業を取り巻く環境やIT技術の変化(テレワークの定着、SaaS利用の増加、生成AIの活用など)
これらの要素が組み合わさることで、企業ごとに異なる内部不正リスクが生まれます。
しかし、自社特有の内部不正リスクや情報取扱実態を正確に把握することは容易ではなく、適切な対策の検討を難しくしています。
業務への影響を懸念し、対策に踏み切れない
自社特有の内部不正リスクを把握できていない状態で対策を進めると、業務に必要以上の制限を設けてしまう可能性があります。
具体的な情報漏えい対策として、USBメモリの利用制御やクラウドサービスの利用制御といった対策が考えられますが、こうした施策は日常業務にも大きく影響します。
内部不正対策では、情報漏えいリスクを低減するだけでなく、業務効率を維持することも求められます。
そのため、セキュリティ強化と業務運用のバランスを考慮しながら対策を進めなければならない点が、多くの企業にとって難しく感じられる理由の一つです。
内部不正対策は継続的な改善を前提に考える
内部不正対策の実施には、前述のとおり難しさがありますが、情報漏えいを防ぐためには欠かせない取り組みです。
重要なのは、一度対策を導入して終わりにするのではなく、業務環境やリスクの変化に合わせて継続的に見直しや改善を行うことです。
企業を取り巻く環境や利用するツールは変化し続けるため、内部不正対策も継続的な改善を前提に考える必要があります。
そして、導入時や改善を行う際には、ログなどを活用して自社の情報取扱実態を把握し、その事実に基づいて対策を検討することで、実態に即した実効性のある対策につなげることができます。
ここでは、内部不正対策を継続的に実施するための4つのステップを紹介します。
Step1 情報取扱実態を可視化する(可視化)
まずは、自社でどのように情報が取り扱われているのかを可視化します。
内部不正対策では、重要情報がどこに存在し、誰が利用し、どのような経路で共有されているのかを把握することが重要です。
情報の流れを可視化し、次のステップの状況判断につなげます。
Step2 自社特有の情報持ち出しリスクを把握・分析する(リスク把握・分析)
情報取扱実態を把握したら、次は自社特有のリスクを分析します。
実際に発生し得る持ち出し経路やその持ち出しがどの程度行われているかを把握することで、企業ごとに異なるリスクが見えてきます。
リスクを把握することで、優先的に対策すべき対象が明確になります。
Step3 リスクに応じたルールを設計する(ルール設計)
自社特有のリスクを認識できたら、その内容に応じて対策や運用ルールを設計します。
リスクに応じたルールを設計することで、セキュリティ強化と業務効率の両立を図ることができます。
Step4 継続的に評価・改善する(評価・改善)
業務内容や組織体制、新たなツールやサービスの利用状況は変化します。
現在の対策が業務実態やリスクに適しているかを定期的に評価しながら、必要に応じて見直しや改善を行うことが重要です。
このサイクルを繰り返すことで、より実効性の高い内部不正対策につなげることができます。
PC操作ログで実現する、変化に強い内部不正対策
「可視化 → リスク把握・分析 → ルール設計 → 評価・改善」のサイクルを実施するうえで欠かせないのがPC操作ログです。
操作ログには、誰が、いつ、どの情報を、どのように扱ったのかという情報が記録されています。
そのため、情報取扱実態の可視化、リスク分析、ルールの評価や改善など、内部不正対策の各ステップを支える重要な情報源となります。
ログ活用をOODAループにあてはめて考える
ログを活用した改善活動は、変化する環境への適応を重視する「OODA(ウーダ)ループ」の考え方で整理できます。
OODAループとは、
- Observe(観察)
- Orient(状況判断)
- Decide(意思決定)
- Act(行動)
を繰り返しながら、変化する環境へ適応していくフレームワークです。 ログ活用に当てはめると、次のように整理できます。
| OODAループ | ログ活用における適用 |
| Observe(観察) | ログから情報取扱実態を把握する |
| Orient(状況判断) | ログを分析してリスクを把握・分析する |
| Decide(意思決定) | 分析結果をもとにルールを設計する |
| Act(行動) | 運用結果を評価し改善する |
操作ログを活用しながらこのプロセスを実施することで、現在の課題への対応だけでなく、将来的な業務環境や情報の流れの変化にも対応しやすい、変化に強い内部不正対策を実現できます。
ログ活用によるリスク把握と改善を支援する「CWAT」
内部不正対策で重要なのは、「可視化 → リスク把握・分析 → ルール設計 → 評価・改善」のサイクルを回し続けることです。
国産エンドポイントDLPソリューション「CWAT」は、PC操作の監視・制御によって情報漏えいを防止するだけでなく、取得した操作ログを活用した情報取扱実態の可視化やリスク分析が可能です。
想定外の持ち出し経路や実態に合わない運用ルールなど、潜在的なリスクや課題を明確にします。さらに、定期的なログ確認を通じて対策の有効性評価やルールの見直しが行えるため、環境変化に強い内部不正対策を実現できます。
【無償支援】まずは自社の「情報取扱実態」の把握から
「自社の現状やリスクを把握した上で対策を考えたい」というお客様に向け、ログを活用した重要情報の取扱い可視化支援を無償で実施しています。
現状把握から始めたい方は、下記フォームよりお気軽にお申し込みください。