

Service
Recorded Futureとは
Recorded Futureは世界中の脅威情報を収集・分析した 「 インテリジェンスプラットフォーム」です
Recorded Futureは、世界中の脅威情報を収集・分析する脅威インテリジェンスプラットフォームです。膨大な情報源から「取得・分析・評価」を行い、実用的な情報をリアルタイムに提供。脅威を自由に検索できる機能や、マルウェア検体の詳細調査も可能で、早期対策やIOC(攻撃の痕跡)調査を強力に支援します。

Effect
Recorded Futureを導入するメリット
SOC業務を最大40%の効率化が可能、重大なセキュリティインシデントの回避に寄与
組織のサイバーセキュリティ対策を担うSOC/CSIRTのメンバーは日々、膨大な量のアラート対応に追われています。そういった専門業務にはサイバー脅威への対応の根拠となる確かな情報ソース、脅威インテリジェンスが不可欠ですが、各組織で情報ソースを適切に調査し続けることは技術的にも人手的にも大変困難です。
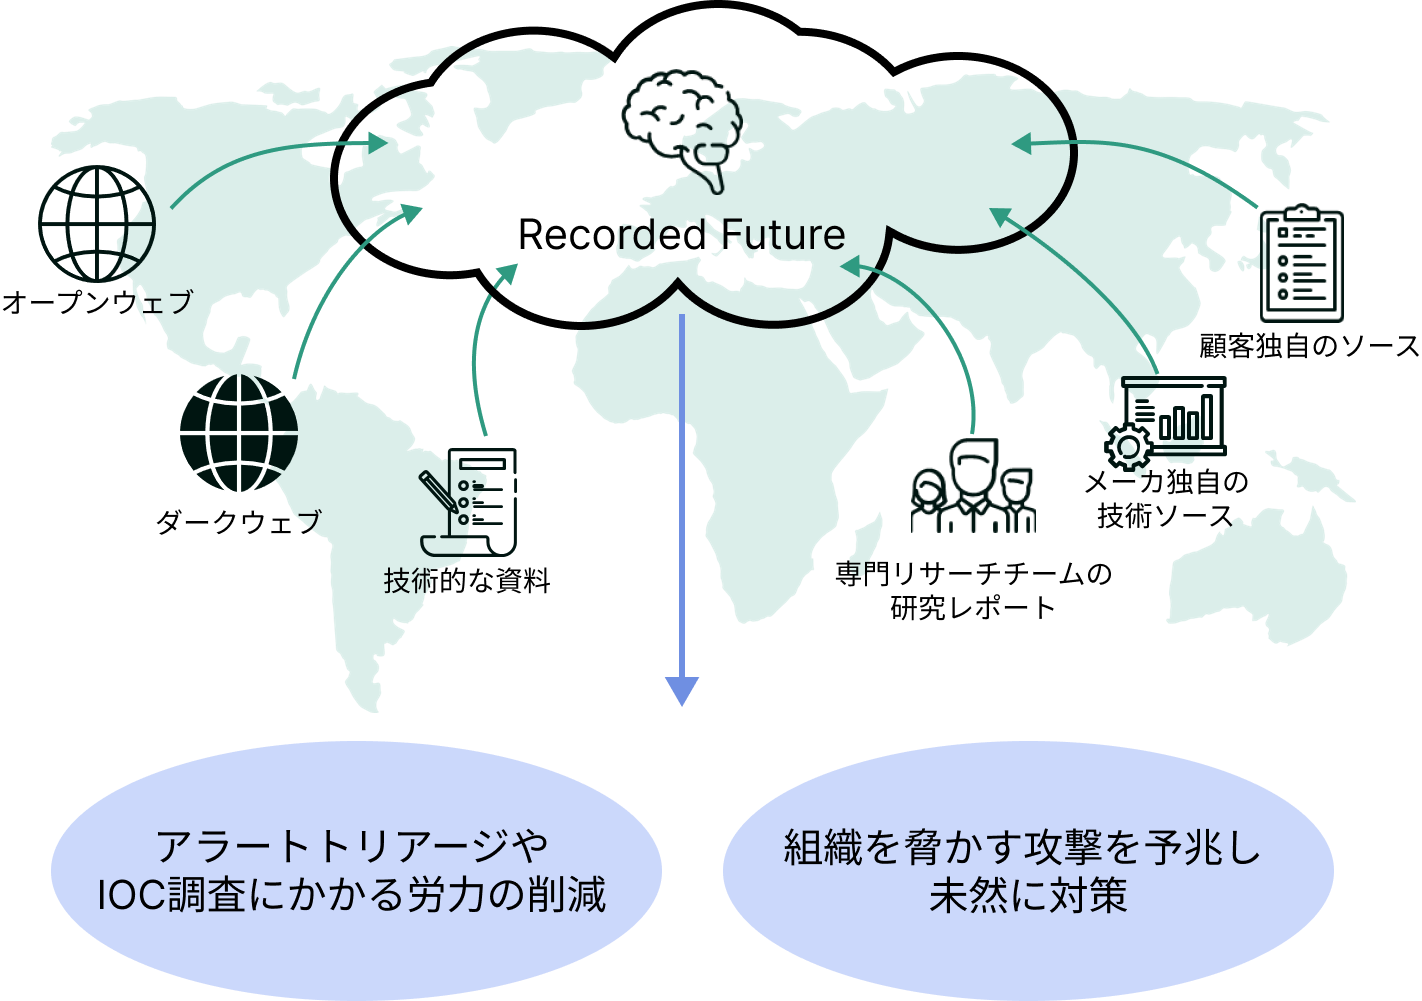
Recorded Futureの提供する 脅威インテリジェンスサービスを利用することで世界中の情報を収集し分析する作業から解放され、情報を「活用する」ことに集中できるようになります。当サービスの利用により、アラートトリアージやIOC調査にかかる労力を 約 40 %削減 することが見込めます*1。
また、組織に関する脅威情報の早期に発見できることで、発生しうる重大なセキュリティ侵害を回避できるようになります。結果として、 3 年間で約 1 億 6800 万円 ものセキュリティ侵害対応費が 削減されたという検証結果もあります *1。
※1 Total Economic Impact™ (TEI)の調査レポートから抜粋
Features
Recorded Future 4つの特徴
01|業界トップクラスの情報量
10年以上のデータ蓄積、ダークウェブを含む100万以上の情報ソース
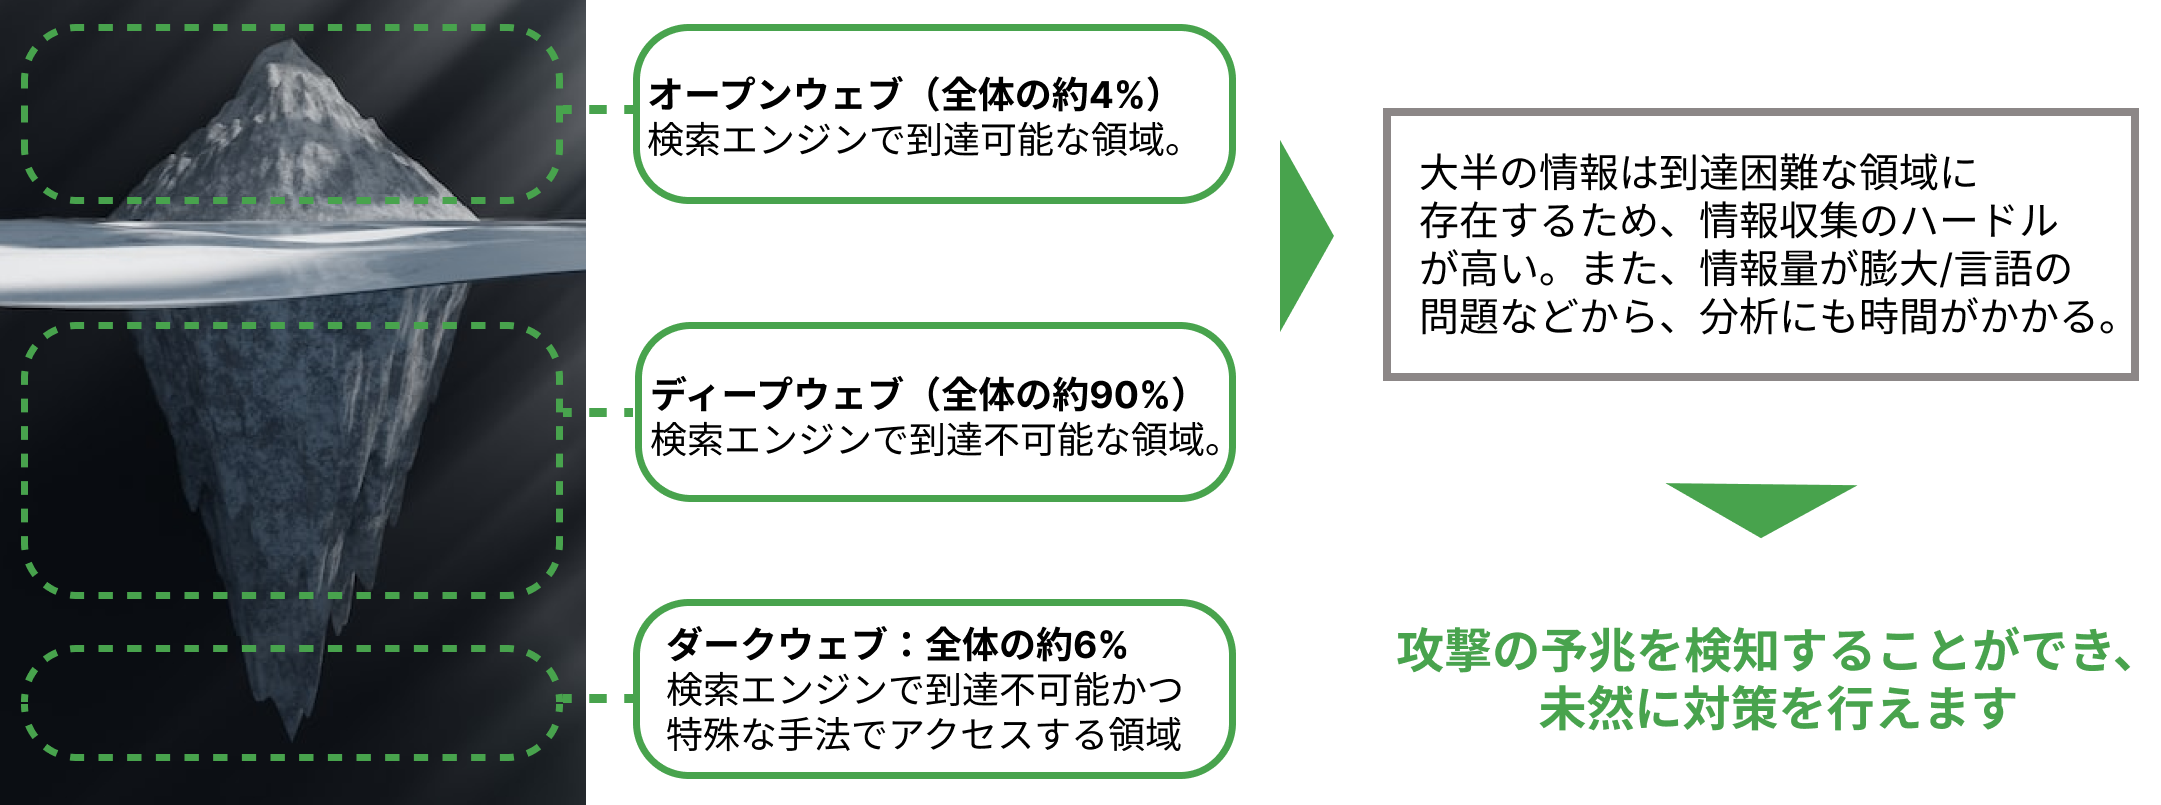
Recorded Futureの強みの一つに、その膨大な情報量があります。誰でもアクセスができるSNSやフォーラムなどのオープンウェブはもちろん、専門的なスキルを持たなければアクセスが困難なダークウェブも含め、100万を超えるソースから毎日5,000万件以上の情報を収集し続けています。2009年の創業以来、10年間以上蓄積された業界トップクラスの情報量から得られるインサイトをユーザに提供します。
02|膨大な情報量をリアルタイムに自動分析
機械学習×自然言語処理
膨大な情報を存分に活用するためには、収集した情報を分析してユーザが利用しやすいインテリジェンスに昇華させる必要があります。Recorded Futureは特許取得済みの機械学習の技術(US8468153B2)と、15カ国語に対応した自然言語処理の技術を組み合わせることでそれを実現しています。これら自動分析の技術をもってリアルタイムに生成されるインテリジェンスに加え、特に重要な情報に関しては専門のアナリストチームによる補足や最適化を施すことで質の高い情報を最速でお届けします。
03|検索自由、アラート設定数無制限のポータルサイト
あらゆる調査の第一歩がRecorded Futureのポータルにアクセスすることに変わります
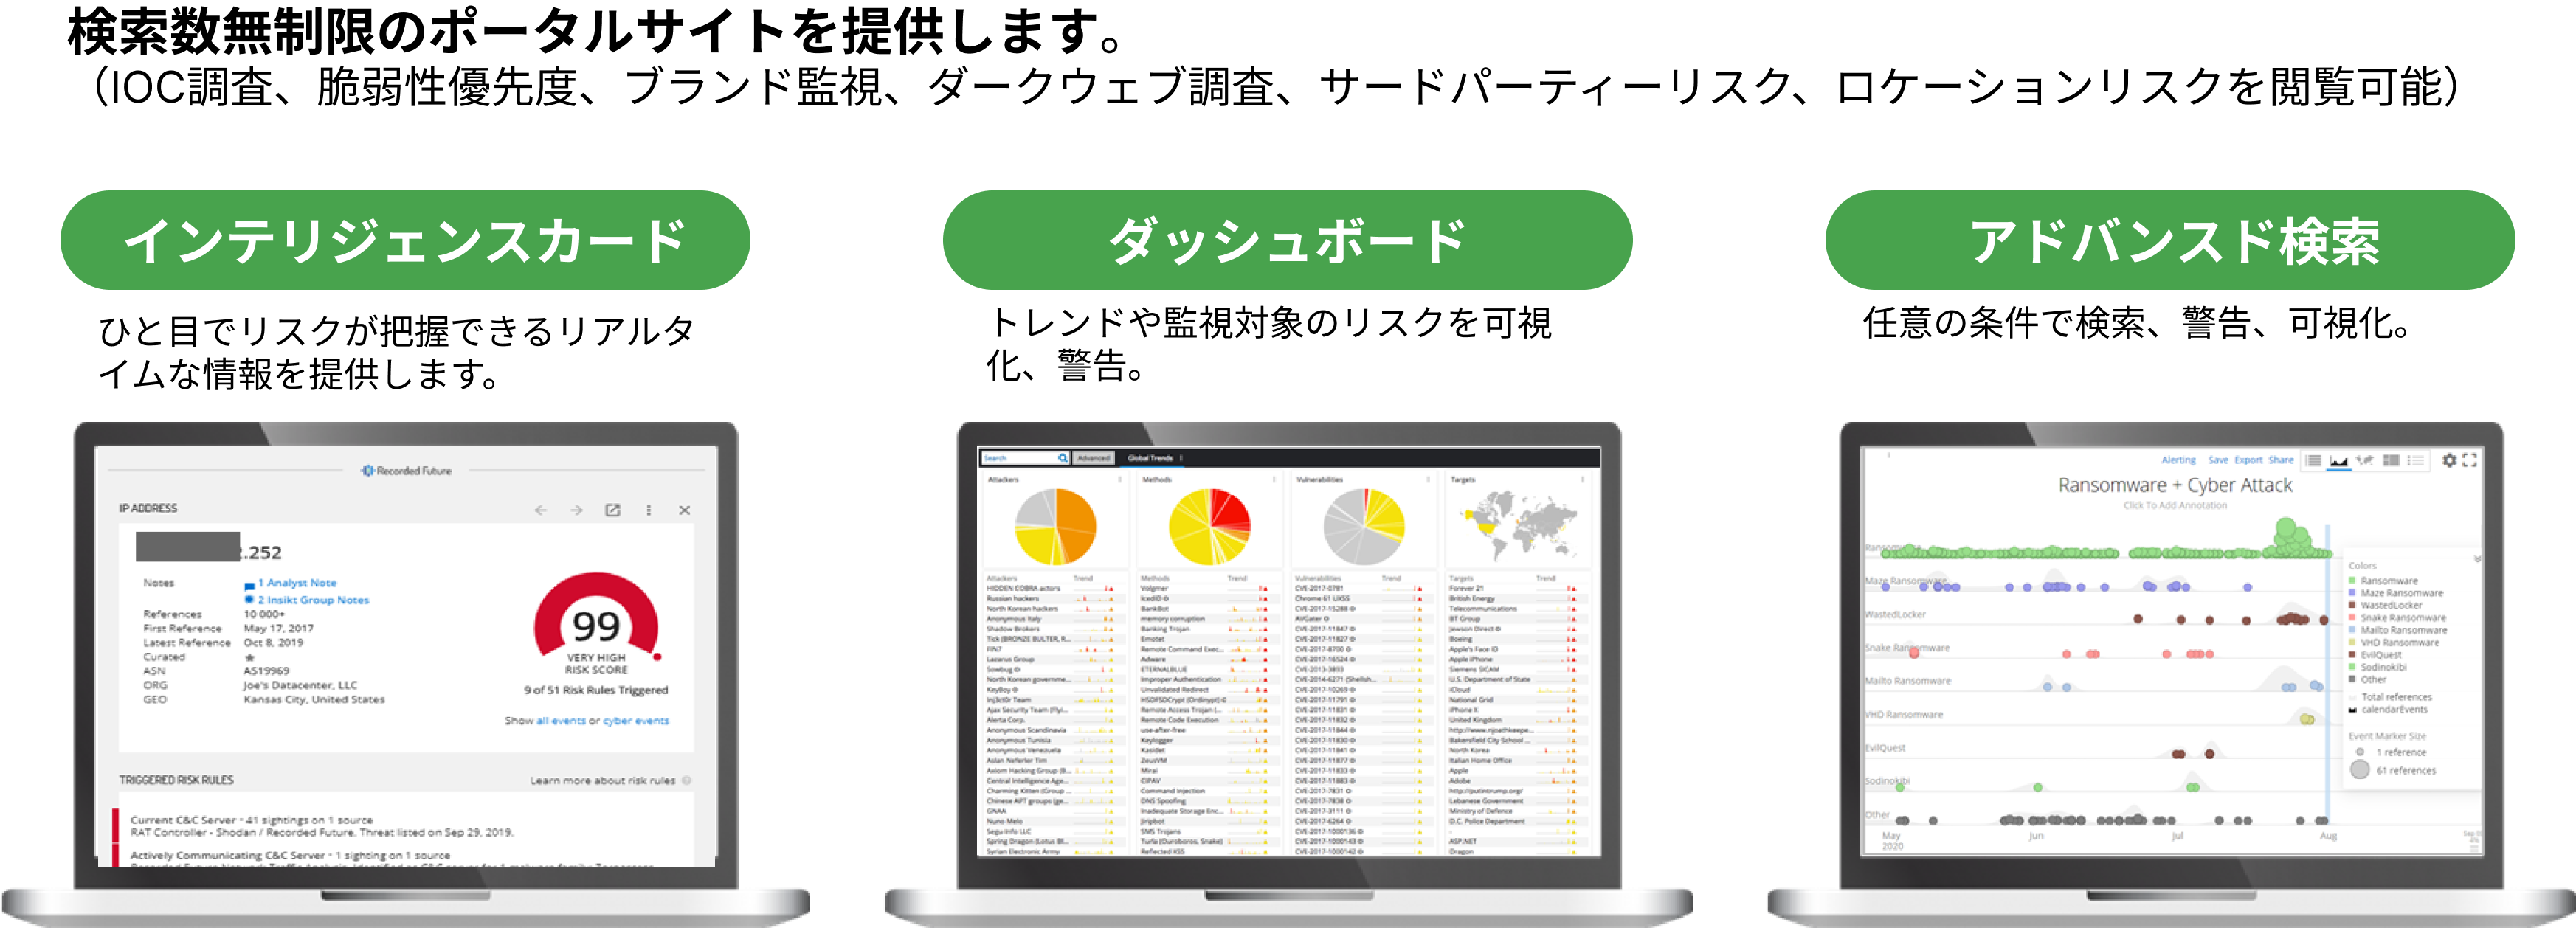
IOC調査やアラートトリアージの業務に必要となる情報を、無制限で自由に検索することができるポータルサイトを提供しています。ポータルサイトの検索欄に調査対象(IP、脆弱性情報、ドメイン名、攻撃キャンペーンやアクター名など)を任意に入力し検索することで、関連する情報をインテリジェンスカードと呼ばれる1枚のカードに集約して表示します。
インテリジェンスカードには調査対象の背景情報やリスクスコアも含まれており、対応の優先順位付けに活用することができます。またスコア算出の根拠も明確に提示されるため、判断のエビデンスとしても有用です。
04|多彩なインテグレーション
既存利用のソリューションと容易に統合可能
お客様環境に導入されているSIEMやEDR、SOARなどの外部ツールとのAPI連携があらかじめ多数用意されている点も強みの一つです。その数は90種類を超えます。例えばIOCフィードをSIEM側に取り込むことで更なる脅威の検知性能向上、相関分析に活用するなどのユースケースがあります。組織内の既存のワークフローにRecorded Futureを組み込むことでセキュリティ対応の高速化および効率化を図ることができます。
Effects
Recorded Futureが選ばれる理由
| 理由 | 詳細 |
| グローバルな信頼 | 80か国以上で1,900を超える企業・組織に導入されており、45か国以上の政府機関にも採用されています。 |
| 包括的なデータセット | 世界最大規模の脅威データセットを保有し、過去10年以上にわたるデータを分析可能。 |
| リアルタイム性 | 脅威情報をリアルタイムで収集・分析し、迅速な対応を可能にします。 |
| モジュール式プラットフォーム | 特定の役割やリスク領域に合わせたインテリジェンスを提供します。 |
| AIと自動化 | AI技術を活用し、膨大なデータから実用的な洞察を抽出します。 |
| 多様な統合性 | 100以上の主要セキュリティアプリケーションとの統合が可能。 |
| 受賞歴 |
Forrester Wave や Frost Radar で高評価を獲得*。 * Recorded Future Intelligence Cloud Know What Matters. Act First.から抜粋 |
Effect
組織を脅かす攻撃予測でお困りではありませんか?
ハッカーは暗号化されたダークウェブで情報交換を行うため、攻撃予兆の調査は困難です。情報量の多さと言語の多様性も、迅速かつ正確な分析の障壁となっています。Recorded Futureのモニタリング機能を利用すれば、組織や同業他社が標的となる攻撃情報を即座に検知し、事前に対策を講じることが可能です。
Recorded Futureは、他にも以下の点でセキュリティ強化に寄与します。
脅威動向の把握
攻撃者の行動パターンや最新の攻撃手法をリアルタイムで可視化し、未然防止策の策定を支援します。
脅威動向の把握について、詳細を知りたい方は 資料をご請求ください。
サプライチェーンリスク管理
組織内に留まらず、取引先やパートナー企業までカバーし、連鎖的な被害拡大を防止。
サプライチェーンリスク管理について、詳細を知りたい方は 資料をご請求ください。
総合的セキュリティ管理とアクティブサイバーディフェンス
Recorded Futureは単なる攻撃予兆の検知にとどまらず、脅威動向の分析やサプライチェーン全体のリスク管理を統合することで、総合的なセキュリティ管理体制とアクティブサイバーディフェンスの確立を支援します。さらに、早期発見により攻撃発生前に迅速な対応が可能となり、被害を最小限に抑える体制の構築が実現できます。
Recorded Futureの提供形態
ポータルサイトの提供
インテグレーション
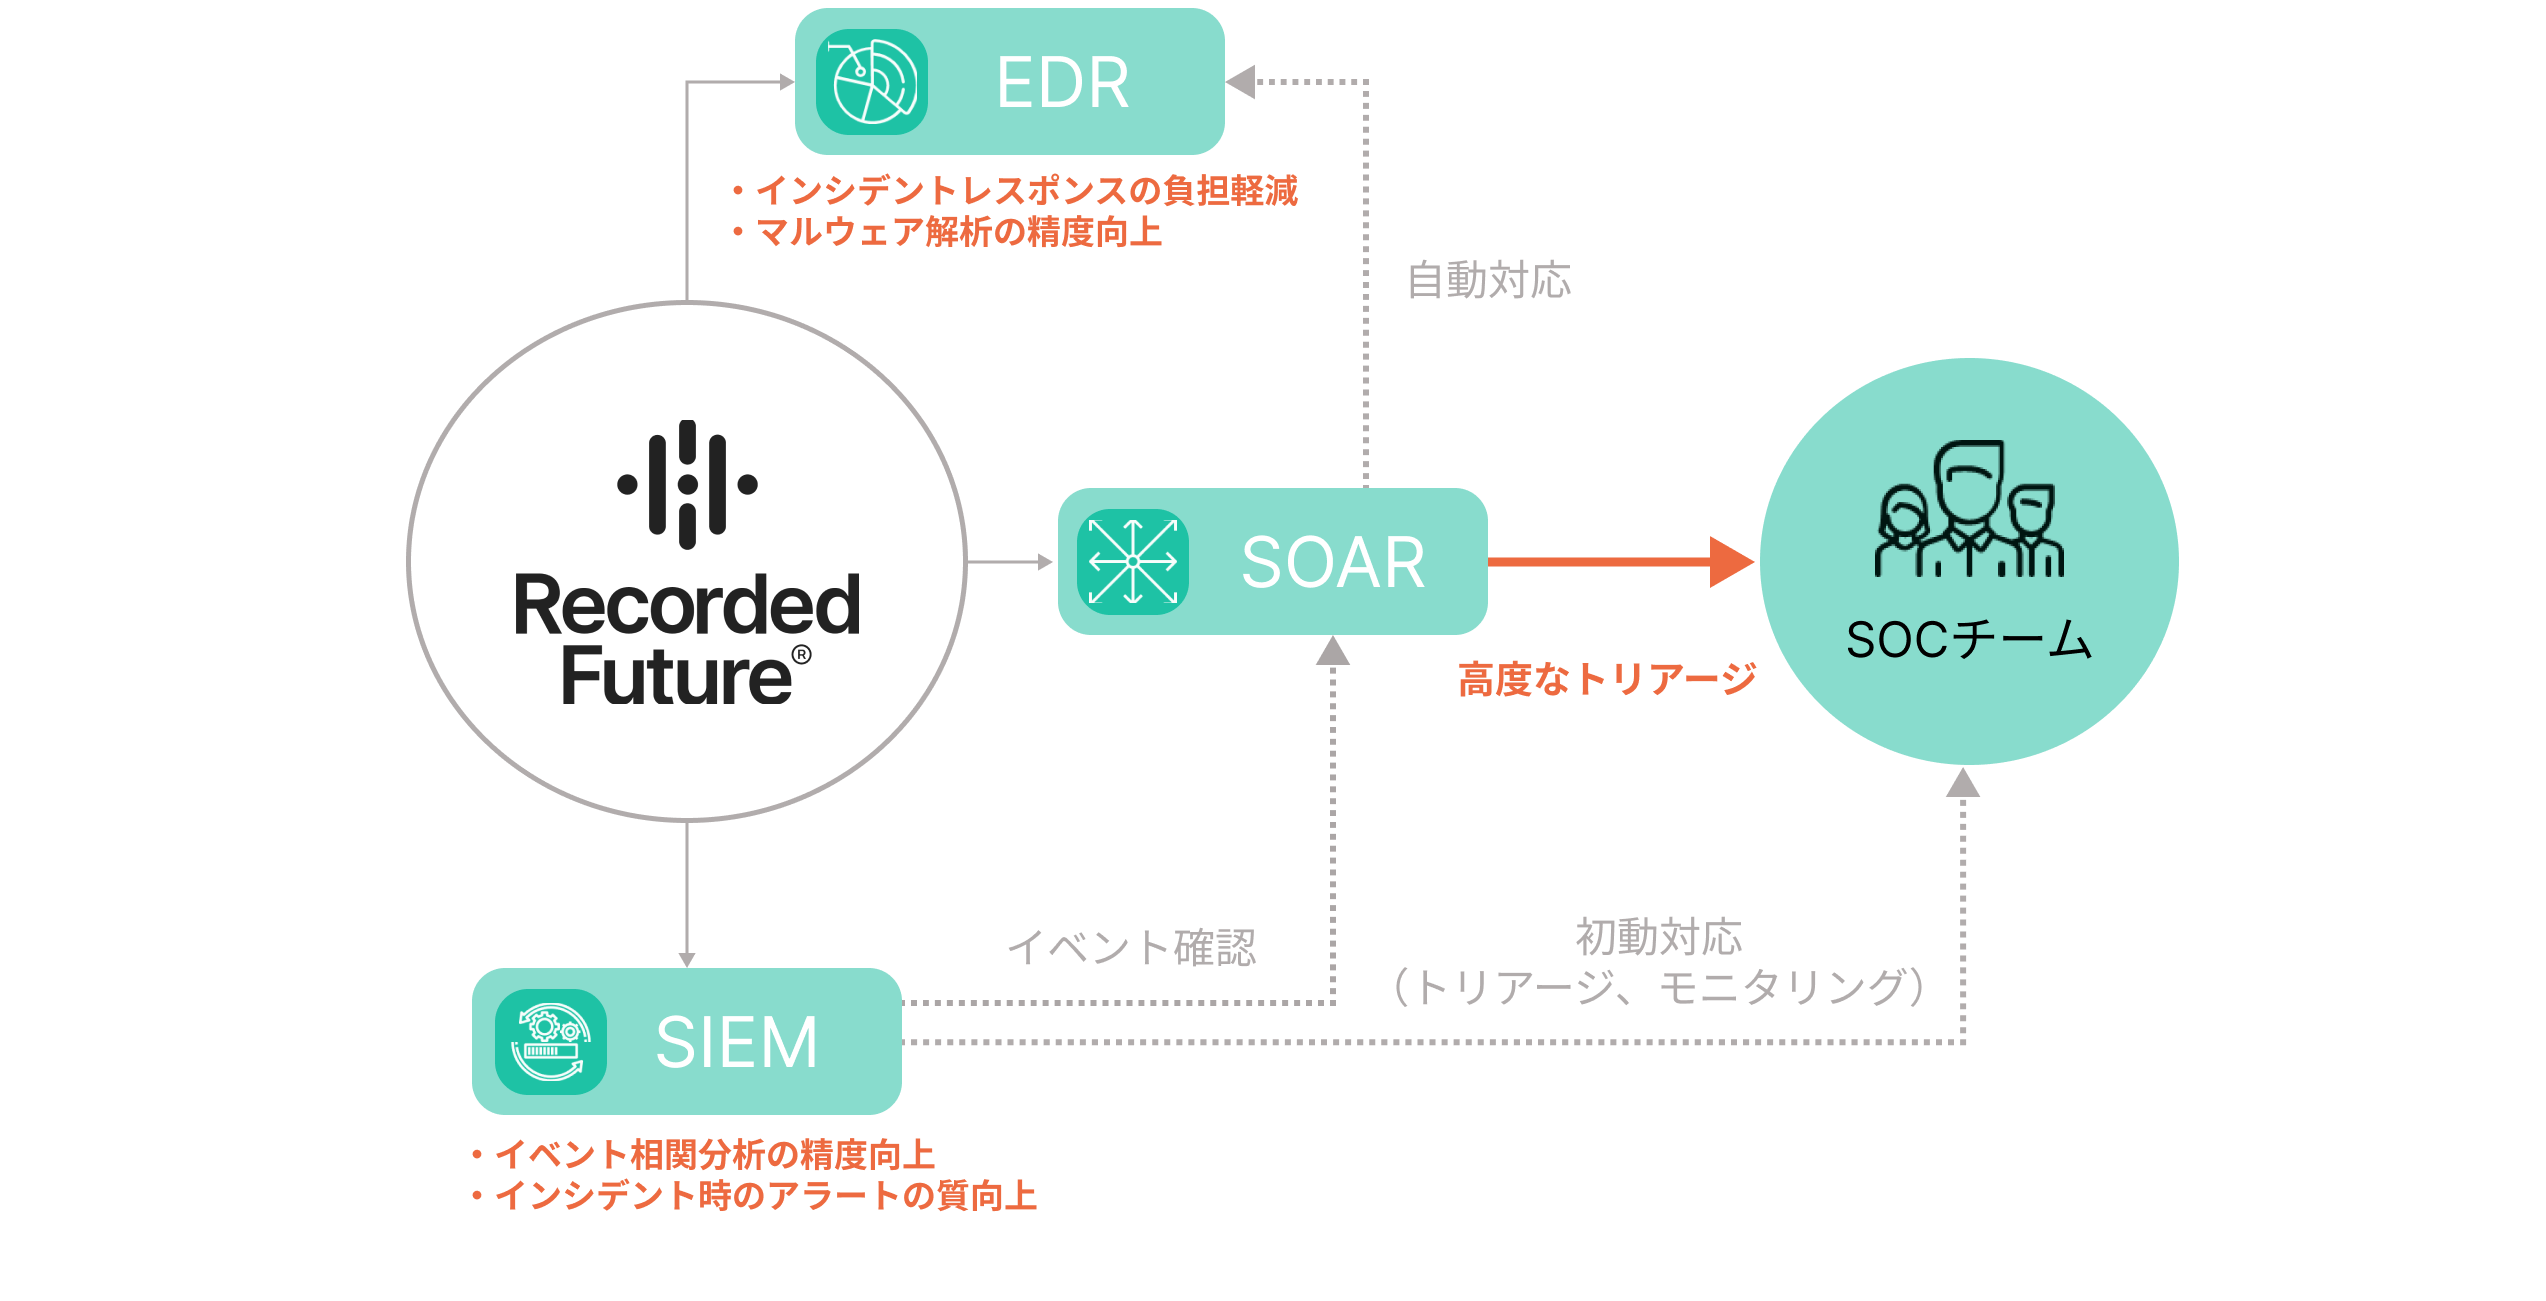
堅牢な RESTful API により、 Recorded Future が提供するインテリジェンスをお客様の既存システムと容易に統合することができます。Security Information Management( SIEM) 、 Security Orchestration, Automation and Response ( SOAR )、エンドポイントセキュリティ、チケットシステム、脆弱性管理などのソリューションと統合可能です。
Cortex XSIAM(Palo Alto Networks)との連携
Recorded Futureは、Palo Alto Networksが提供する「Cortex XSIAM」との連携に対応しています。本動画では、両製品の連携によるSOC運用の自動化・高度化のイメージをご紹介します。
Recorded FutureとCortex XSIAMの連携
Recorded Futureの脅威インテリジェンスとCortex XSIAMを連携させることで、SOC運用の高度化と業務の効率化を実現します。脅威情報を活用したアラートトリアージの迅速化をはじめ、関連情報の一元化によるインシデント調査の負担軽減、さらにはセキュリティ運用の自動化により、脅威に対する即応性を飛躍的に向上させることができます。
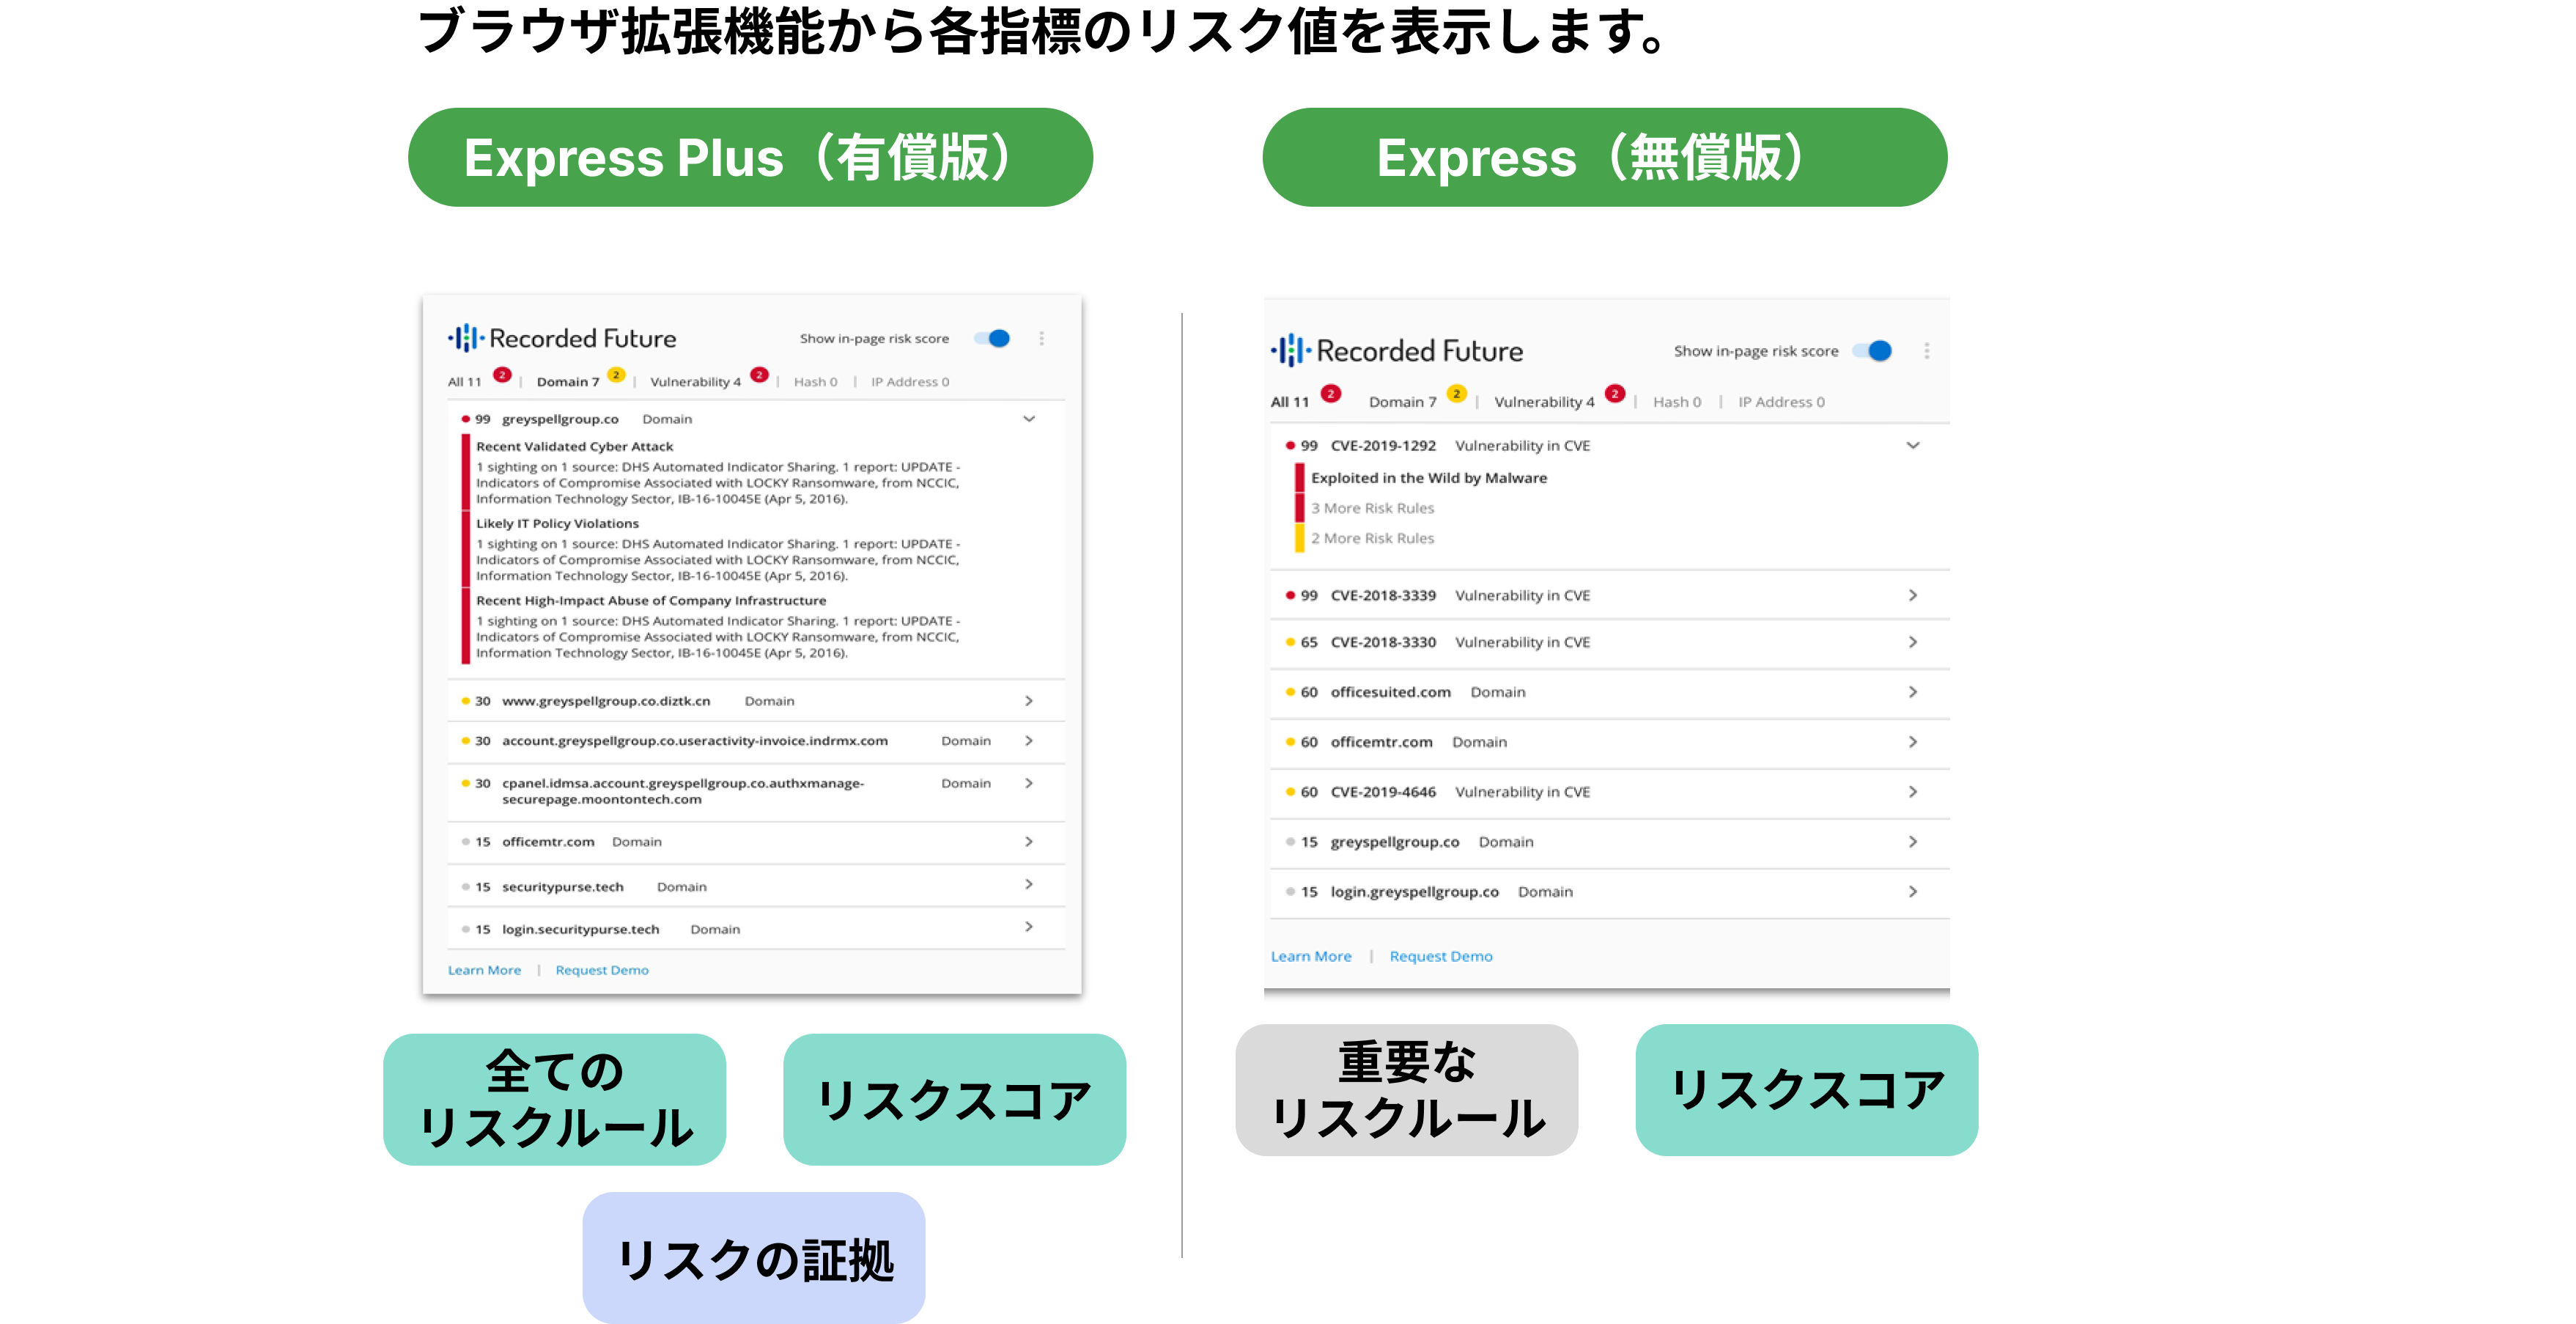
ブラウザ拡張機能
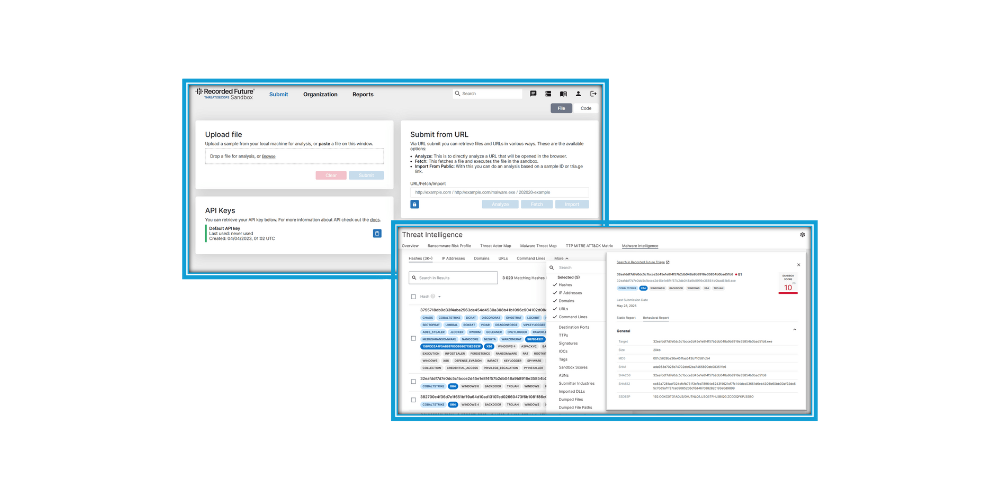
サンドボックスとマルウェアインテリジェンス
Recorded Futureのサンドボックスは、マルウェアやURLなど多様な対象を迅速かつ安全に解析し、フィッシングサイトの動作確認やトリアージを効率化します。
さらに、サンドボックスの分析レポートを活用したマルウェアインテリジェンス機能により、検体の挙動(コマンドライン、レジストリキー、IoCなど)やマルウェアファミリーの特性を詳細に提示し、ユーザによる脅威の理解とハンティングを支援します。
また、分析結果をもとにYARAルールを自動生成することで、EDRとの連携による脅威検出の精度を高め、未知の攻撃や亜種への対応力を大幅に強化します。
Module
9つのモジュールから 組織のリスクを検知
| モジュール名 | モジュール採用の背景 |
| 脅威インテリジェンス | ・ ダークウェブの監視や調査をしたい ・自社に悪影響となる脅威やリスクの調査をしたい ・カスタムの監視設定をしたい ・実際のマルウェアサンプルを用いた分析や脅威ハンティングを行いたい |
| ブランドインテリジェンス | ・フィッシング脅威の対策をしたい ・ フィッシングサイトのテイクダウンをしたい ・クレデンシャル流出を監視したい |
| 脆弱性インテリジェンス | ・ 脆弱性管理データ(NVD)の更新が遅い ・緊急パッチの件数が多すぎる ・スコアリングの根拠を明確にしたい |
| SecOpsインテリジェンス | ・SOCの負担を軽減したい ・ スレットハンティングにおける脅威の検出力を上げたい ・SIEM、SOARを活用したい |
| アイデンティティインテリジェンス | ・IDの乗っ取り対策をしたい ・提供しているサービスのアカウント情報を保護したい ・メールアドレス以外のIDを保護したい |
| アタックサーフェスインテリジェンス | ・攻撃対象となりうる領域を削減したい ・ 把握していない資産の脆弱性が不安 |
| サードパーティインテリジェンス | ・セキュリティ水準が不安な取引先、関連企業の監視がしたい ・M&A時のリスク分析に膨大な時間が発生してしまう |
| 地政学インテリジェンス | ・海外拠点のリスクを監視したい ・海外進出で現地の地政学リスクを調べたいが言語の壁が高い ・紛争や軍事衝突等に関する情報収集が必要 |
| ペイメントフロードインテリジェンス | ・漏洩したカードデータを把握し、悪用前に対策を行いたい ・ダークマーケット上での取引を監視したい ・Magecartの被害を防ぎたい |
Introduction support
導入のご支援
Recorded Futureの各モジュールの詳細な紹介や導入デモをご希望の方は、導入デモ・ご相談でお申し付けください。
Introduction example
Recorded Futureの導入事例
Recorded Futureは、80か国以上で1,900を超える導入実績があります。
金融、製造、通信、官公庁等の様々な業界で広く利用されています。
プロアクティブなセキュリティ対策には欠かせない、
脅威インテリジェンスのデータ活用
セガサミーホールディングス株式会社
脅威インテリジェンスで能動的サイバー防御とSOC運用の
最適化を実現
九州電力株式会社
Coming Soon
Coming Soon
FAQ
よくあるご質問・ご相談
News
ニュースリリース
九州電力に脅威インテリジェンスプラットフォーム「Recorded Future」を提供(2025-08-21 )
民間企業における能動的サイバー防御の取り組み状況と課題を調査(2025-07-03 )
セガサミーHDがセキュリティ脅威インテリジェンス「Recorded Future」を導入(2024-07-24 )
「重要インフラサイバーセキュリティコンファレンス」「産業サイバーセキュリティコンファレンス」にて講演(2024-01-19)
「エネルギー業界の情報セキュリティ対策セミナー2023 Autumn」に登壇(2023-11-07)
IWIとレコーデッド・フューチャー・ジャパンによる共同イベント、脅威インテリジェンス「Recorded Future」のウェビナー(2022-10-05)
IWI Security Intelligence Alert (ISIA)」のサービス提供を開始(2022-05-09)
セキュリティインテリジェンスサービス「Recorded Future」の取扱いを開始(2022-02-15)
情報セキュリティへの取り組み
株式会社インテリジェントウェイブ 第三システム本部 開発第二部は情報セキュリティマネジメントシステムの適合性評価制度であるJIS Q 27001:2023(ISO/IEC 27001:2022)の認証を情報マネジメントシステム認定センター(ISMS-AC)認定下のSGSから取得しています。
- ・登録組織:株式会社インテリジェントウェイブ 第三システム本部 開発第二部
- ・認証登録番号:JP23/00000154