Known Threats
Activities associated with known threat indicators
Example
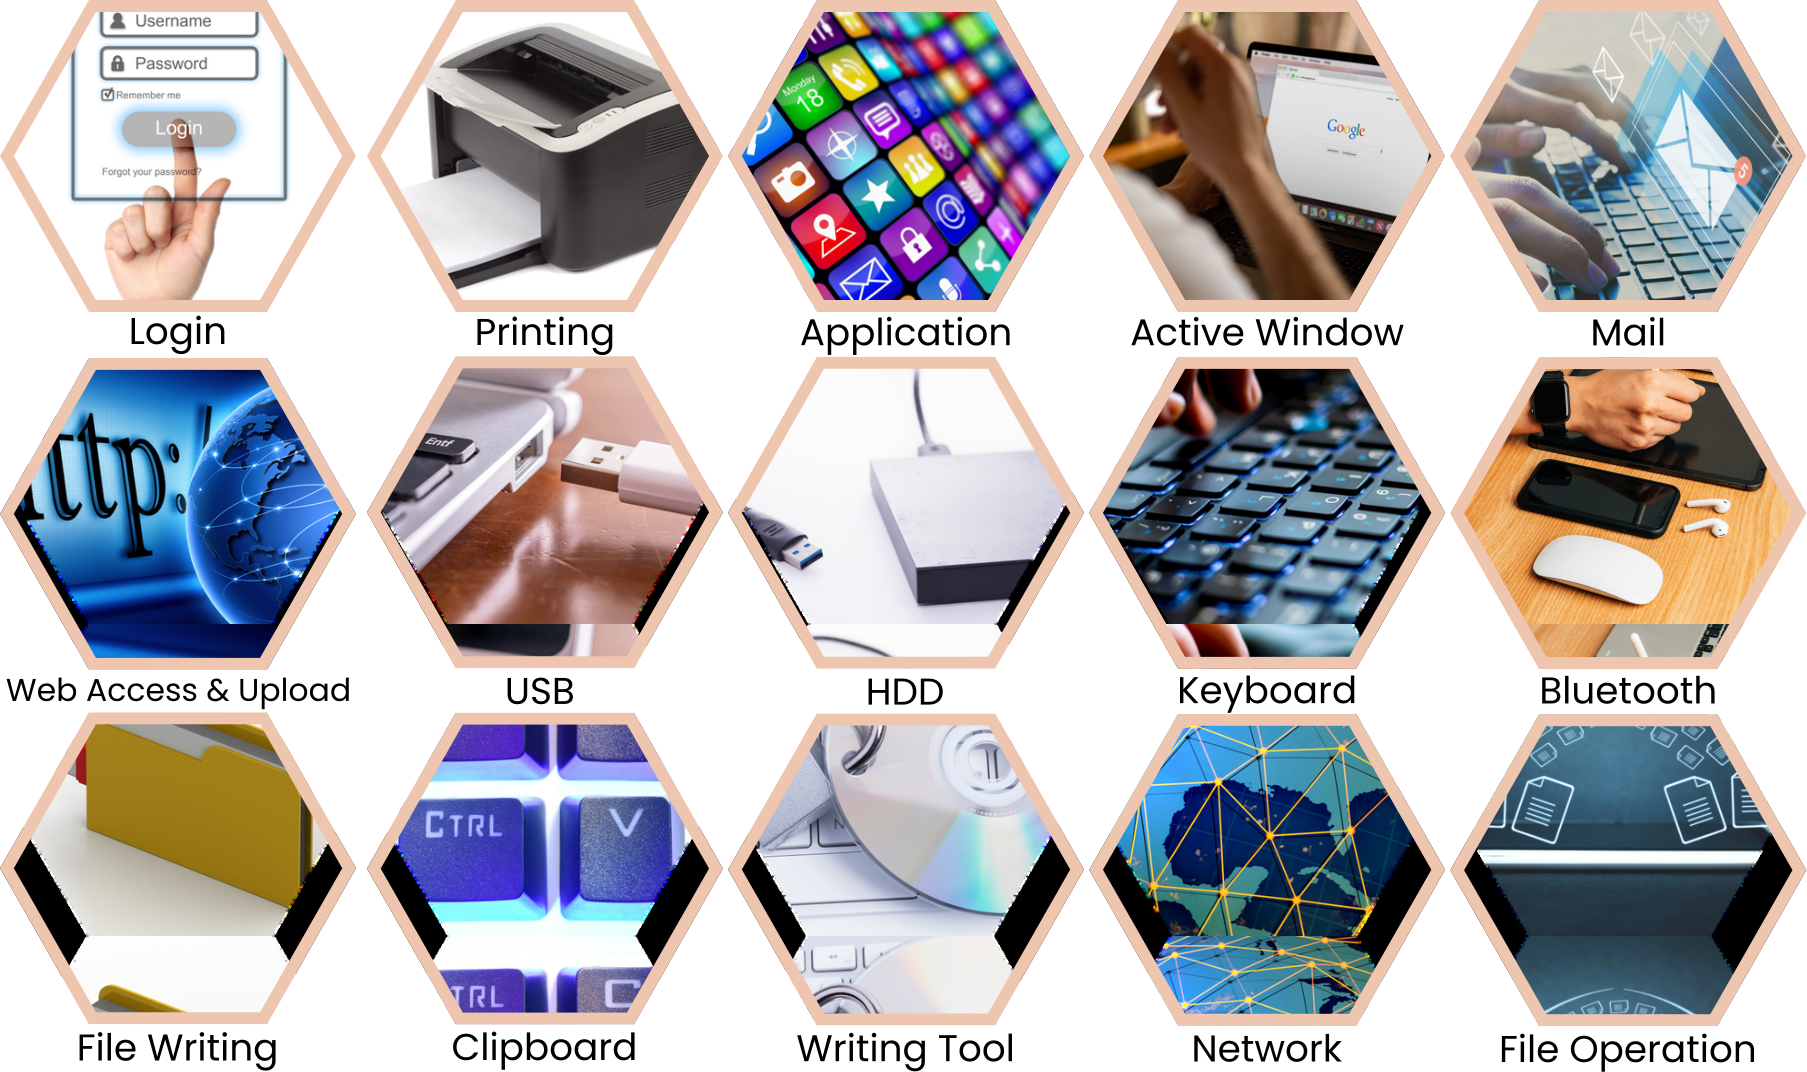
USB data export, file uploads, printing, taking screenshots, clipboard.


Site Search
製品ページのサイト内検索
製品ページ以外のサイト内検索
The Last Line of Defense.
The First Step to Full Visibility.
Many organizations know how to protect against common threats, but struggle to identify hidden risks, insider threats, and unsafe work patterns that traditional security products cannot easily detect.
We provide a structured approach to uncover these risks and design security policies tailored to your business requirements.
Identify and stop unauthorized data transfers before they become security incidents.
Protect data even after it leaves your organization's environment.
Gain complete visibility into user actions and system operations.
Continuously records all user and system actions across endpoint devices to ensure absolute traceability.
And all other user actions performed on endpoint devices.
While most security tools focus solely on known threats, our solution uncovers hidden, undetected risks before they turn into incidents.
Activities associated with known threat indicators
USB data export, file uploads, printing, taking screenshots, clipboard.
Threats that have not previously been identified
unauthorized access to confidential data (who, when, and what), actual usage of Shadow AI and Shadow IT and productivity decline during remote work.
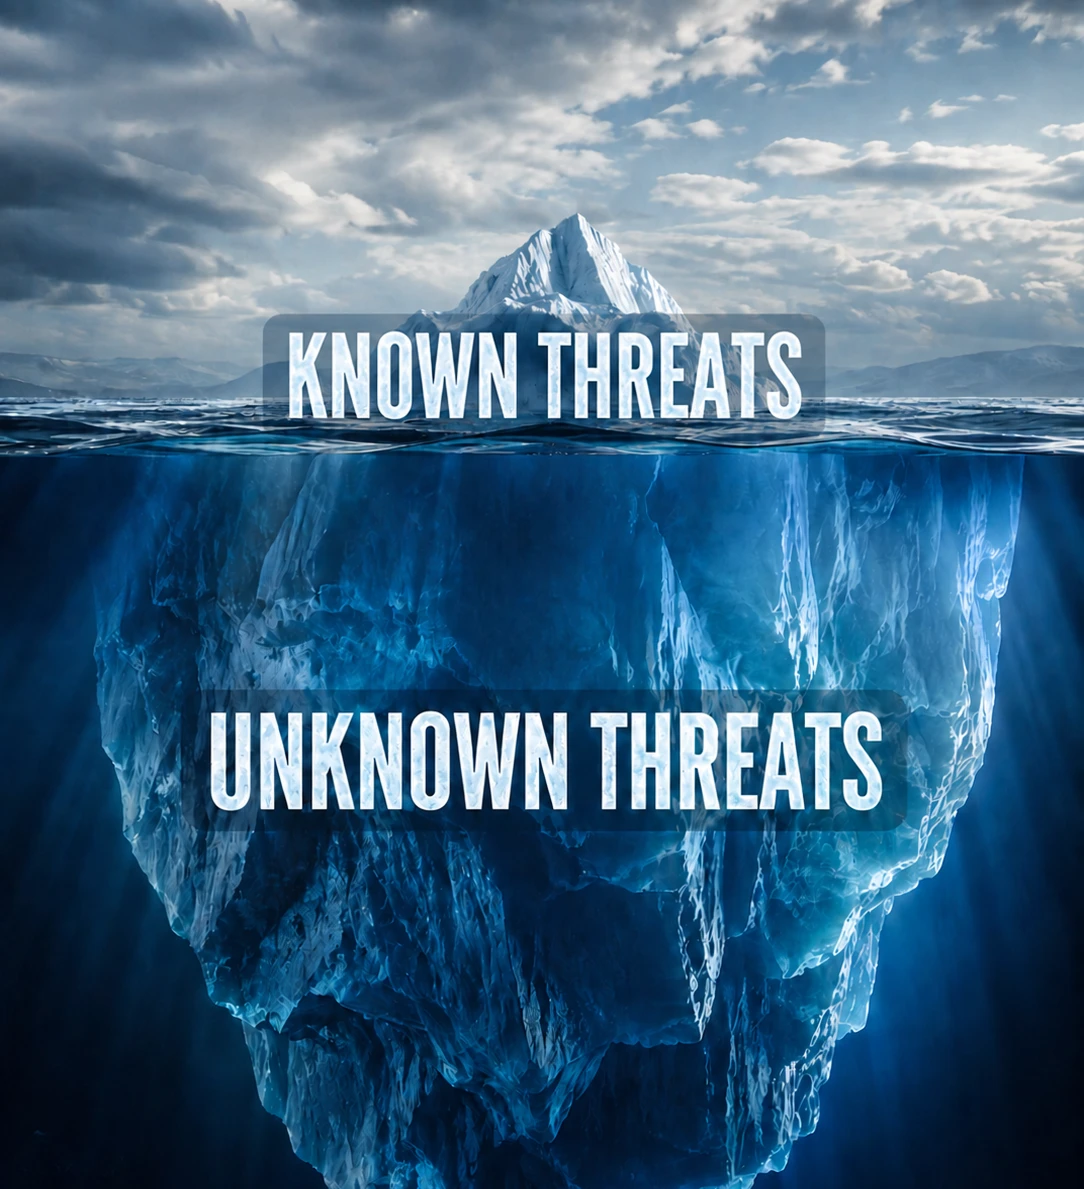
Even after one year, continuous monitoring operation helps uncover new threats and risks, enabling timely policy updates while minimizing overlooked security gaps.
Improved Visibility Across the Enterprise
Better-informed Security Decisions
Stronger Protection Strategies
Faster Risk Identification
For more information, please click the button below to get in touch.